Anticipa riesgos y simplifica el cumplimiento
Integra gobierno, riesgos, controles y cumplimiento en un único modelo para ganar visibilidad, priorizar mejor y mantener una postura de seguridad coherente en el tiempo.
Integra gobierno, riesgos, controles y cumplimiento en un único modelo de gestión
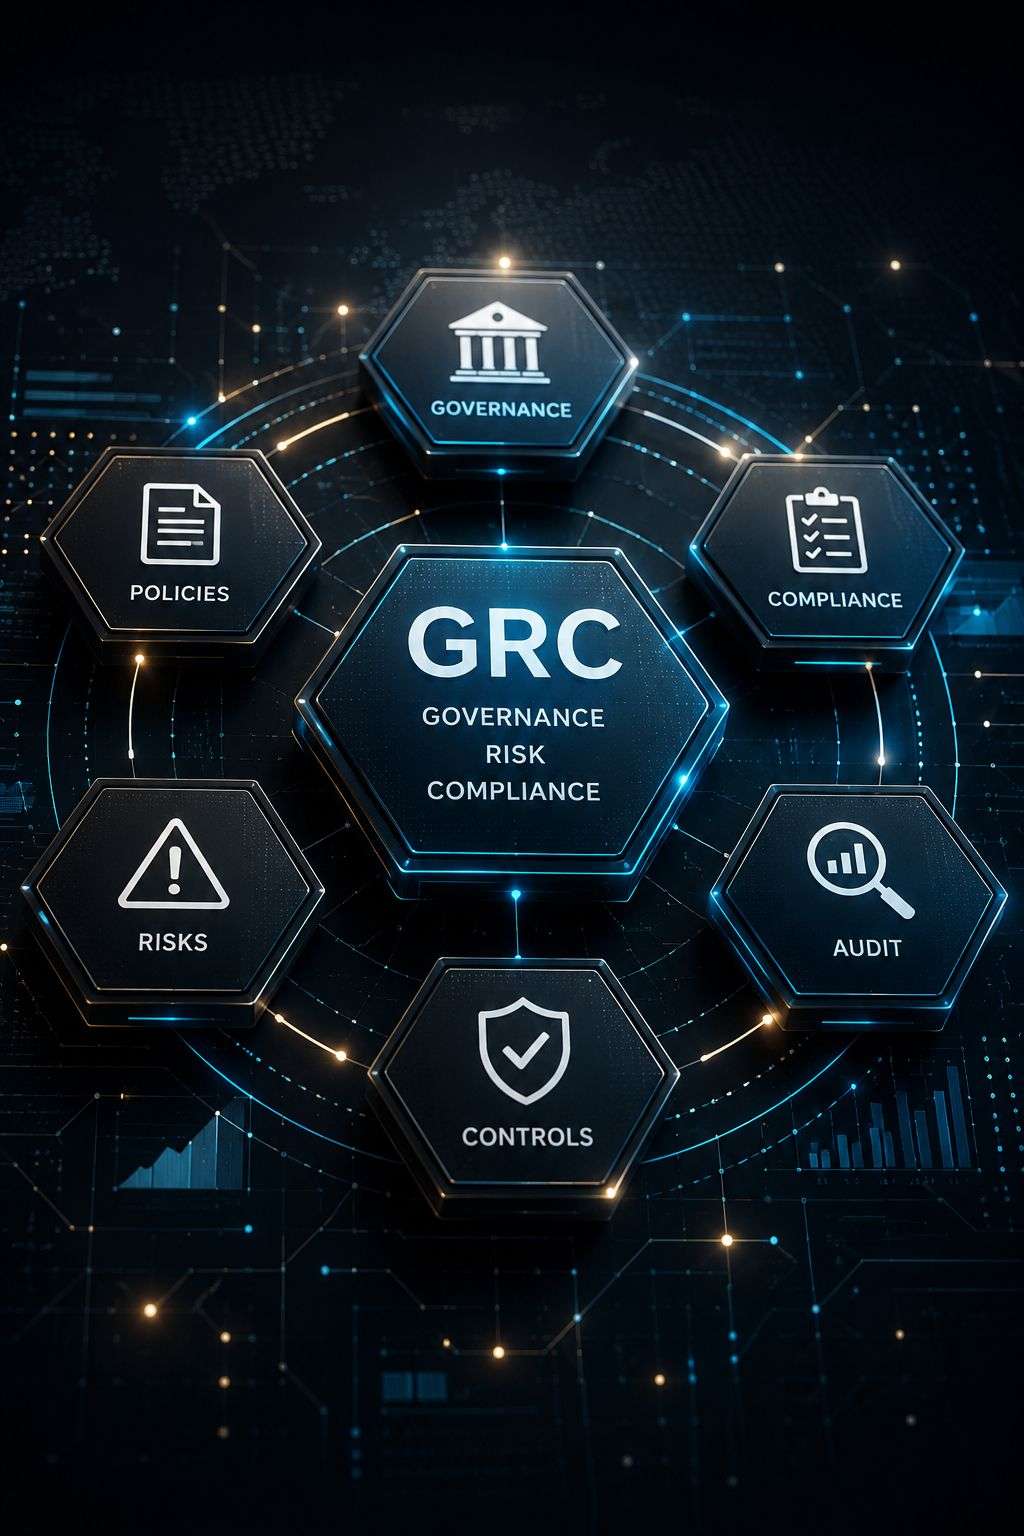
El servicio de Governance, Risk & Compliance (GRC) de Excelia permite integrar gobierno, riesgos, controles y cumplimiento en un único modelo de gestión, facilitando la toma de decisiones y ayudando a tu empresa a mantener una postura de seguridad y cumplimiento coherente en el tiempo.
Gobierno y estrategia
Definición del modelo de gobierno, responsabilidades, políticas, procedimientos y mecanismos de supervisión necesarios para integrar la seguridad y el cumplimiento en la gestión de la organización.
Gestión de riesgos
Identificación, evaluación y priorización de riesgos tecnológicos, operativos y regulatorios, definiendo medidas de tratamiento y mecanismos para realizar un seguimiento de su evolución.
Compliance y adecuación normativa
Análisis del grado de cumplimiento frente a marcos normativos y estándares aplicables, identificación de gaps y definición de planes de adecuación.
Capacidades
Integra gobierno, riesgos, controles y cumplimiento en un único modelo de gestión
El servicio de Governance, Risk & Compliance (GRC) de Excelia permite integrar gobierno, riesgos, controles y cumplimiento en un único modelo de gestión, facilitando la toma de decisiones y ayudando a tu empresa a mantener una postura de seguridad y cumplimiento coherente en el tiempo.
Gobierno y estrategia
Definición del modelo de gobierno, responsabilidades, políticas, procedimientos y mecanismos de supervisión necesarios para integrar la seguridad y el cumplimiento en la gestión de la organización.
Gestión de riesgos
Identificación, evaluación y priorización de riesgos tecnológicos, operativos y regulatorios, definiendo medidas de tratamiento y mecanismos para realizar un seguimiento de su evolución.
Compliance y adecuación normativa
Análisis del grado de cumplimiento frente a marcos normativos y estándares aplicables, identificación de gaps y definición de planes de adecuación.
Gestión de controles
Definición, implantación y seguimiento de controles, evitando duplicidades y facilitando su reutilización frente a distintos marcos regulatorios y estándares.
Evidencias y auditoría
Organización de evidencias, documentación y trazabilidad de los controles para simplificar auditorías, evaluaciones y procesos de certificación.
Reporting y seguimiento
Definición de indicadores, cuadros de mando y mecanismos de reporting que permitan conocer la evolución de los principales riesgos, controles y acciones pendientes.
Más visibilidad, trazabilidad y eficiencia en la gestión del riesgo y el cumplimiento
Un modelo GRC estructurado permite consolidar la información, reducir duplicidades y orientar las decisiones en función del riesgo real de la organización.
Mayor visibilidad sobre el riesgo
Una visión consolidada de los principales riesgos y su impacto sobre el negocio.
Cumplimiento más eficiente
Controles y evidencias reutilizables entre distintos estándares y regulaciones.
Mejor capacidad de priorización
Las acciones se ordenan en función del riesgo y no únicamente de la urgencia de una auditoría.
Mayor trazabilidad
Responsables, controles, evidencias, desviaciones y planes de acción quedan estructurados y documentados.
Menor carga operativa
La estandarización y automatización reducen tareas manuales y simplifican el mantenimiento del cumplimiento.
Mejor información para la dirección
Indicadores y reporting orientados a facilitar decisiones sobre riesgo, inversión y prioridades.
Del diagnóstico a la mejora continua
La gestión GRC debe adaptarse al nivel de madurez, al contexto regulatorio y a las prioridades de cada organización.
Evaluación
Analizamos el entorno actual, los requisitos aplicables, la documentación existente, los controles implantados y el nivel de madurez de la organización.
Identificación de riesgos y gaps
Determinamos las principales brechas de cumplimiento y riesgos asociados, estableciendo su criticidad e impacto.
Definición del modelo
Diseñamos el marco de gobierno, controles, políticas, responsabilidades e indicadores necesarios para gestionar los riesgos de forma estructurada.
Plan de adecuación
Priorizamos las actuaciones y definimos una hoja de ruta realista, alineada con las necesidades de negocio y los recursos disponibles.
Implantación y acompañamiento
Apoyamos la puesta en marcha de controles, procedimientos y mecanismos de seguimiento, generando las evidencias necesarias.
Seguimiento continuo
Revisamos la evolución de riesgos, controles, indicadores y cambios regulatorios para mantener actualizado el modelo de cumplimiento.
Dudas habituales sobre Governance, Risk & Compliance
Resolvemos algunas de las principales dudas sobre gestión de riesgos, cumplimiento, controles, auditorías y evolución del modelo GRC.
Puede incluir la definición del modelo de gobierno, gestión de riesgos, adecuación normativa, implantación y seguimiento de controles, organización de evidencias, reporting y mecanismos de seguimiento continuo.
Analizamos los riesgos tecnológicos, operativos y regulatorios, evaluamos su criticidad e impacto y priorizamos las actuaciones en función del riesgo y de las necesidades de negocio.
Sí. La gestión estructurada de controles permite evitar duplicidades y facilitar su reutilización frente a diferentes estándares y requisitos regulatorios.
La organización estructurada de controles, documentación y evidencias facilita la trazabilidad y permite disponer de la información necesaria para auditorías, evaluaciones y procesos de certificación.
Sí. El modelo se adapta a los requisitos aplicables a cada organización y puede trabajar con marcos como ISO 27001, ENS, NIS2, protección de datos y otros estándares y requisitos de seguridad.
Sí. La gestión de riesgos y cumplimiento puede conectarse con iniciativas como el Plan Director de Seguridad, el SGSI, la continuidad de negocio, el gobierno del dato o los servicios de CISO.
Sí. El acompañamiento puede continuar mediante la revisión de riesgos, controles, indicadores y cambios regulatorios para mantener actualizado el modelo de cumplimiento y facilitar su mejora continua.